
Сегодня в 09:36
«Andropov» минирует Европу. Кто прячется за российскими именами. Расследование


 Скопировать ссылку
За несколько дней в Европе поступили сотни ложных сообщений о бомбах на пассажирских самолётах, в аэропортах и редакциях СМИ. Самолёты сажали на военные аэродромы, сопровождали истребителями. Взрывчатки не нашли, отправителей не установили. Но в письмах-угрозах обнаружились российские имена: «Бойцы Мужского государства*» и «Михаил Андропов». Украинские СМИ обвинили Москву, европейские политики заговорили о российской гибридной атаке. Между тем лжеминирования — давняя проблема и для самой России. ФСБ регулярно сообщает о ликвидации каналов связи, которые, по версии ведомства, используют украинские спецслужбы для рассылки ложных угроз. Только за полгода российские силовики отчитались о пресечении более ста таких каналов. Кто и зачем рассылает угрозы в Европе, и не слишком ли быстро российские имена превратились в доказательство российского авторства?
Как на войне
Волна угроз началась 2 ноября. 5 ноября Reuters сообщил почти о 30 затронутых рейсах. Самолёт Aer Lingus из Дублина в Рим со 151 человеком на борту перенаправили на французскую авиабазу Эвро и сопровождали истребители. Finnair из Хельсинки в Рим сопровождали итальянские военные самолёты. Wizz Air из Милана в Варшаву перенаправили в Вену. В Праге проверяли несколько самолётов, в Варшаве временно закрывали взлётно-посадочную полосу.
6 ноября португальская полиция проверила самолёт Ryanair, готовившийся к рейсу из Лиссабона в Рим. В Чехии и Болгарии сообщения получили как минимум 11 рейсов. Взрывчатку не обнаружили.
«Бойцы Мужского государства*»
В письмах, поступивших итальянским авиационным организациям, отправители назвались «Бойцами Мужского государства*».
«Мы, бойцы Мужского государства*, своими действиями сегодня оставим след в истории. Ваш феминистский режим запомнит это навсегда. Взрыв произойдёт через 60 минут. Сегодня ваше небо станет красным», — говорилось в сообщении, опубликованном ANSA. Название отсылало к российскому ультраправому движению, основанному Владиславом Поздняковым в 2016 году. Его участники занимались травлей женщин, представителей ЛГБТ* и организаций, которые считали пропагандирующими чуждые им ценности. В 2021 году движение признали экстремистским и запретили.
Поздняков заявил, что не имеет отношения к угрозам. По его словам, он прекратил заниматься движением ещё в 2019 году, а само оно перестало существовать в 2021-м.
Эксперт по терроризму Университета Солфорда Анна Круглова также усомнилась в причастности движения. По её словам, «Мужское государство» не занималось массовыми угрозами за пределами России, а стиль письма не похож на язык его участников. Она предположила, что название использовали специально, чтобы создать впечатление российского участия.AFP подтвердило получение писем с такой подписью аэропортами, но не установило связи отправителей с реальным движением.
Умерший глава КГБ — как ключ к входу
6 ноября в 8:33 утра по ирландскому времени на публичные почтовые адреса нескольких СМИ в Ирландии и Великобритании поступило письмо с темой «MESSAGE TO THE WEST» — «Послание Западу».
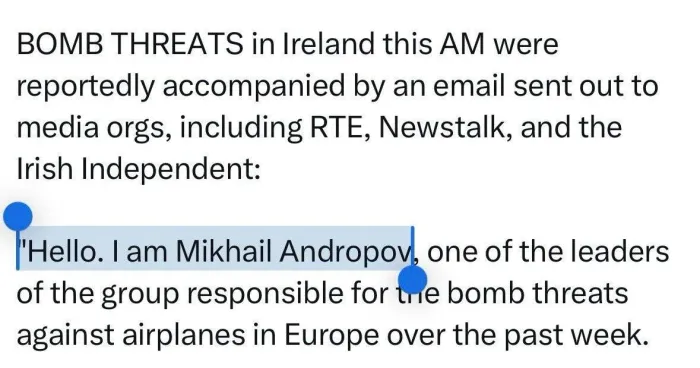
Скрин сообщения, разосланного по редакциям
Отправитель назвался Михаилом Андроповым и заявил, что представляет группу, организовавшую угрозы европейским авиарейсам. Теперь, утверждал автор, взрывное устройство заложено в одном из зданий редакций.
«Мы хотим, чтобы весь мир узнал о нас», — говорилось в письме. Автор обещал, что произошедшее за неделю — лишь малая часть того, что ждёт Европу.Письмо получили RTÉ и болгарский телеканал Nova TV. Об угрозе сообщила также Sky News. RTÉ эвакуировала сотрудников и примерно на три часа заменила обычное вещание музыкой и заранее записанными сообщениями. Nova TV также эвакуировала редакцию. Взрывных устройств не обнаружили.
Фамилия Андропов отсылала к умершему главе КГБ СССР Юрию Андропову. Но установить, кто скрывается за этим именем, не удалось. Reuters не подтвердил ни личность отправителя, ни происхождение письма, ни связь угроз редакциям с угрозами самолётам.
У европейских следователей — две зацепки
В адресе отправителя письма RTÉ использовался домен, связанный с литовской школой. Технические заголовки показали, что письмо прошло через инфраструктуру Microsoft, которой было разрешено отправлять сообщения от имени этого домена.
Ирландский исследователь кибербезопасности Мацей Маковский, почти 13 лет проработавший в полиции, проверил связанные с адресом учётные данные. Они обнаружились как минимум в двух предыдущих утечках данных.Это позволяет предположить, что почтовый аккаунт могли скомпрометировать и использовать для рассылки угроз. Но причастность школы не установлена.
В письме с угрозой аэропорту Фьюмичино использовался другой чужой домен — колумбийской государственной медицинской сети Subred Sur Occidente. Власти Боготы начали проверку возможной компрометации или подмены адреса. Доказательств, что за двумя эпизодами стоит одна группа, нет.
В России такие схемы научились вскрывать
ФСБ России регулярно сообщает о выявлении SIM-боксов и нелегальных каналов связи, через которые украинские спецслужбы рассылают угрозы. За последние месяцы силовики пресекли более 100 нелегальных каналов связи в 43 регионах России. Задержали более 200 человек, изъяли свыше 220 SIM-боксов и более 54 тысяч SIM-карт и SIM-чипов. ФСБ утверждает, что эти каналы использовались для координации диверсий, дистанционного мошенничества и массовой рассылки ложных террористических угроз.
SIM-бокс позволяет пропускать множество телефонных соединений через большое количество SIM-карт и затрудняет установление источника вызова.
Кто первым назначил виновного
Российская версия появилась в международной прессе 5 ноября. Guardian писал о возможной причастности России, одновременно подчёркивая отсутствие доказательств. В тот же день ANSA сообщило о письме с подписью «Бойцы Мужского государства*».
6 ноября Reuters писал о подозрениях европейских чиновников относительно российской гибридной активности, но указывал: виновник конкретных угроз не установлен.В украинских СМИ обвинение прозвучало категоричнее. 5 ноября в 12:17 «Апостроф» опубликовал комментарий бывшего сотрудника СБУ Ивана Ступака. Он заявил, что на сто процентов уверен в российском авторстве. Технических доказательств в публикации не было.
УНИАН в тот же день выпустил колонку о гибридной агрессии России на Европу. 7 ноября Financial Times сообщила, что европейские спецслужбы проверяют версию о российском происхождении угроз как ключевую.
Ищи — кому выгодно
Политически такая версия выгодна всем, кто добивается ужесточения европейской политики в отношении Москвы. Киеву она добавляет аргументов в пользу дальнейшей поддержки Украины и давления на Россию. Европейским сторонникам жёсткого курса — подтверждение того, что угроза исходит не только от российской армии на Украине, но и от российских гибридных операций внутри ЕС.
Впрочем, Европе стоило бы не только искать российский след, но и обратиться к российскому опыту борьбы с электронным терроризмом: в этой сфере у Москвы — многолетняя практика.
*
Организация "Международное общественное движение ЛГБТ и его структурные подразделения" запрещена на территории России
Межрегиональное объединение «Мужское государство» запрещено на территории России
Подпишитесь на наш Telegram
@znakcomnews