
Сегодня в 08:24
Восстание машин. «Умные» дома и техника становятся опасны для людей из-за хакеров


 Скопировать ссылку
Французская служба переливания крови (EFS) пополнила число организаций, пострадавших от рук хакеров, взламывающих холодильники по всей Европе. Как сообщает издание Le Canard enchaîné, ЧП произошло в ночь с 1 на 2 ноября, одновременно с масштабной атакой на холодильники в европейских супермаркетах. За последний месяц это уже вторая крупная атака на «умные» холодильники. Любая бытовая техника и корпоративные системы, подключенные к интернету, становятся опасны для людей. Число атак будет расти, если в магазинах, больницах и корпорациях срочно не начнут соблюдать меры безопасности.
Кровь «кипит»
По данным службы переливания крови, злоумышленники получили доступ к системам компании Coolworld, обслуживающей оборудование службы крови, и изменили настройки на трех морозильных камерах, в которых хранятся донорская кровь и плазма. Исправные камеры поддерживают постоянную температуру в -30°C, но на короткое время их нагрели до 110°C. Неполадки заметил техник, который смог минимизировать ущерб. Министерство здравоохранения Франции заявило, что инцидент не имел «оперативных последствий» и ни у одного пациента, получившего кровь после атаки, не возникло осложнений.
Не единичный случай
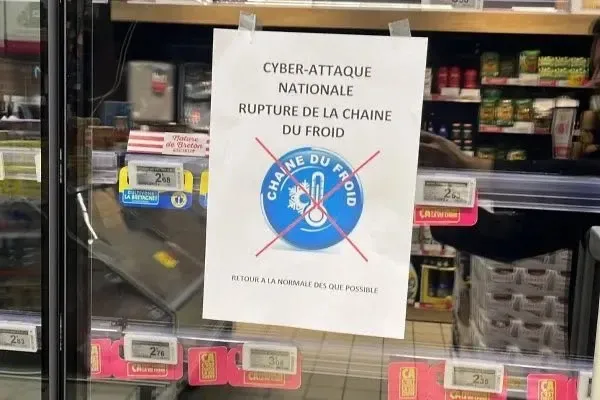
Инцидент в EFS стал частью масштабной хакерской атаки на холодильники, которая 1 и 2 ноября затронула супермаркеты в Бельгии, Люксембурге, Швеции, Эстонии и Ирландии. Хакеры удаленно активировали режим разморозки систем, и температура в холодильниках и морозильниках превысила допустимые нормы. Многим магазинам пришлось выбросить испортившиеся продукты. В Бельгии прокуратура начала расследование инцидента. Ранее, в середине октября, хакеры взломали холодильники во французских магазинах, что привело к огромному ущербу: пострадали 700 магазинов, потери оцениваются в миллионы долларов. Отдел по борьбе с киберпреступностью прокуратуры Парижа объявил о начале расследования, но пока о подвижках в следствии ничего не известно. Ни одна хакерская группировка не взяла на себя ответственность ни за октябрьские, ни за ноябрьские нападения.
Уязвимость
Технический директор и соучредитель занимающейся кибербезопасностью компании Tributech Патрик Ламплмайр заявил, что подобные атаки будут повторяться. «Это работающий метод, и злоумышленники будут продолжать его использовать, пока он не перестанет работать», — говорит он. По словам Ламплмайра, эти атаки привлекательны, потому что «это дешево, и ущерб наносится немедленно». Вместо того чтобы красть данные или требовать выкуп, злоумышленники могут манипулировать системами контроля температуры и уничтожать запасы за одну ночь, причиняя ущерб предприятиям.
Американская фирма по кибербезопасности Forescout провела исследование и выяснила, что компании подключают «умные» холодильники к интернету, чтобы оперативно диагностировать неисправности и удаленно регулировать настройки, вместо того чтобы отправлять техника в каждый магазин. В целом исследователи насчитали почти 13 тыс. открытых сервисов управления охлаждением в 99 странах. При этом программное обеспечение вовремя не обновляется.
По словам вице-президента Forescout по исследованиям Даниэля дос Сантоса, компании часто рассматривают холодильные системы как долгосрочные инвестиции, и в результате оборудование может оставаться в эксплуатации еще долго после окончания поддержки программного обеспечения. Forescout рекомендует убрать системы управления холодом из открытого интернета и разрешать подрядчикам подключаться к ним только через защищённые средства удаленного доступа.
Не только холодильники
Согласно отчету Forescout, к самым уязвимым устройствам «интернета вещей», кроме холодильников, относятся системы отопления, вентиляции и кондиционирования воздуха. В группу риска попало и медицинское оборудование. Данные собирали с более чем 8 млн приборов, используемых в финансовом секторе, государственном управлении, здравоохранении, производстве и розничной торговле. Примеры взломов «умных» зданий уже есть. Например, в августе этого года хакеры с помощью вредоносной программы нарушили работу в здании больницы в Виннипеге (Канада). Пострадала система вентиляции и кондиционирования.
Как быть
Региональный директор Forescout по Австралии и Новой Зеландии Рохан Лэнгдон перечислил шаги, которые помогут снизить риски. Среди них, к примеру, обеспечение видимости устройств в сети. То есть, необходимо всегда знать, какое оборудование подключено к интернету, чтобы вовремя обновить его или закрыть к нему доступ.
Еще один способ — сегментация. Сеть должна быть разделена на изолированные друг от друга зоны, чтобы при взломе не пострадала вся система в целом. Но прежде всего компаниям необходимо вовремя обновлять софт. Датский промышленный концерн Danfoss, который делал «мозги» для пострадавших при осенних атаках холодильников, признал, что большинство затронутых устройств были устаревшими моделями, которые больше не получают обновлений безопасности.
Подпишитесь на наш Telegram
@znakcomnews